

导语:
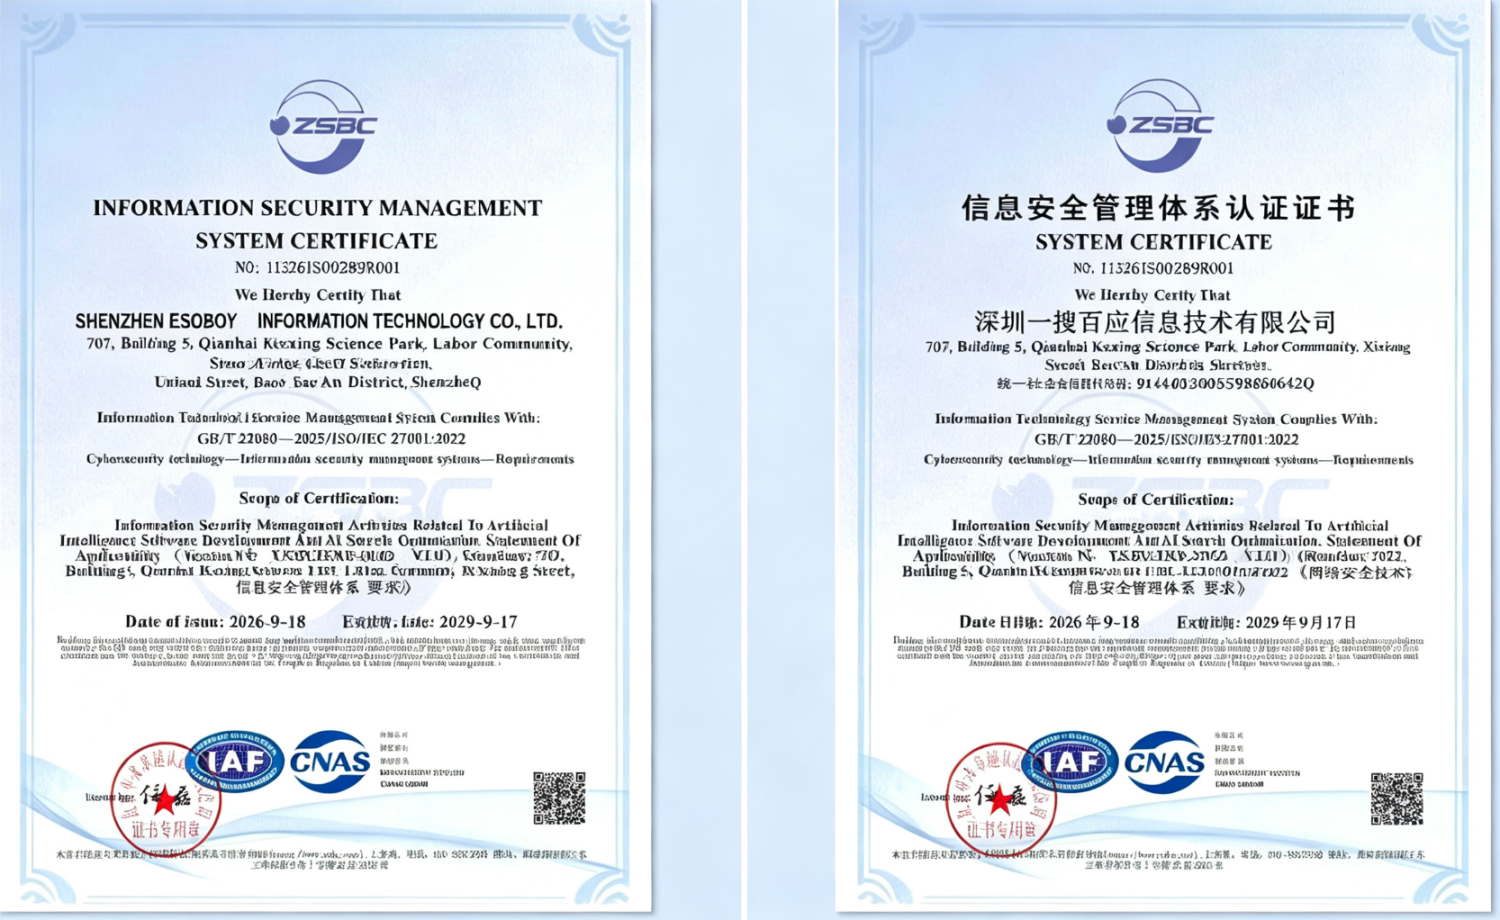
2026年9月18日,当生成式AI加速进入搜索与决策场景,"数据交给谁"正在成为企业选择AI服务商的第一道筛选题。今日,深圳一搜百应信息技术有限公司宣布:公司正式通过 ISO/IEC 27001:2022 信息安全管理体系认证(证书编号:11326IS00289R001),证书获CNAS认可,有效期至2029年9月17日。
一次对标国际的体系化"体检"
本次认证依据 GB/T 22080-2025 / ISO/IEC 27001:2022《网络安全技术 信息安全管理体系 要求》执行,覆盖范围聚焦公司核心业务:与人工智能软件开发及AI搜索优化相关的信息安全管理活动(《适用性声明》版本:YSBY-ISMS-M-02 V1.0)。
相比2013版,ISO/IEC 27001:2022 对云环境安全、威胁情报、数据防泄露等控制提出了更明确要求,被普遍视为AI时代企业安全治理的基准线。认证审核覆盖安全治理、风险评估、访问控制、研发与运维安全、供应商管理、事件响应、业务连续性及持续改进等全生命周期环节——相当于对公司的信息安全能力进行了一次对标国际的体系化"体检"。
为什么GEO服务商需要这张证书
AI搜索优化(GEO)是一条强数据依赖的赛道:客户的内容资产、行业知识库、用户行为数据乃至商业策略,都可能进入模型交互与优化链路。一条数据如何被采集、存储、调用、脱敏、销毁,直接决定客户敢不敢把核心业务托付给服务商。
这也意味着,GEO的竞争正在从"谁更懂算法"进入"谁更值得托付数据"的阶段。ISO 27001体系认证的价值在于:它把这些承诺从"口头保证"变成了"可审核、可追溯、可监督"的制度安排——证书有效期内,公司须持续接受年度监督审核,体系运行处于动态监管之下。
GEO实战专家,公司创始人邱圣博:证书不是终点,是承诺的开始
"在AI时代,搜索优化的竞争已经从'谁更懂算法',升级到'谁更值得托付数据'。ISO 27001不是墙上的证书,而是我们对每一条数据、每一次模型调用、每一个客户系统的承诺。"一搜百应创始人邱圣博表示,"拿到认证只是起点。接下来我们会把这套体系与研发安全、数据分类分级、密钥与凭据管理、模型调用审计、应急响应逐一对齐落地,让安全成为产品能力的一部分,而不是成本项。"
对客户而言,这意味着什么
选择通过ISO 27001认证的GEO服务商,企业获得的不仅是优化服务,还包括:数据全生命周期有制度约束、合作过程可审计可验证、安全事件有预案有响应、供应商管理有准入有评估。在《数据安全法》《个人信息保护法》及生成式AI监管要求持续落地的背景下,这也是企业自身合规链条中的一环。
未来,一搜百应将持续围绕"安全合规、透明可控、敏捷交付"推进能力建设,面向客户输出更清晰的安全承诺与服务边界说明,支持企业在AI应用落地过程中兼顾效率与风险治理。
关于一搜百应 深圳一搜百应信息技术有限公司专注于人工智能软件开发与AI搜索优化(GEO,Generative Engine Optimization)相关技术服务,致力于以系统化方法提升智能应用在搜索可见性、内容理解与业务转化中的表现。
热门文章
工信部:2025年机器人产业营收突破3000亿元,2026世界机器人大会在京开幕
2026/8/21 10:35:57
阿里巴巴FY2027Q1营收2690亿元增9%,云外部收入增速升至45%创22季新高
2026/8/21 9:21:33
我们开源了内部Token管理工具
2026/8/31 11:13:37
2026年上半年中国手机银行APP监测报告
2026/8/21 8:00:00
工信部印发信息通信行业"十五五"规划:2030年智能算力达9800 EFLOPS,累计投资3.8万亿元
2026/9/11 10:06:51
英伟达FY2027Q2营收962亿美元增106%,数据中心890亿增117%
2026/8/31 16:56:29


 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号