

导语:
最近一则AI泄密新闻在科技圈炸开了锅。超过1.3万张截图被上传至公开GitHub仓库,部分包含客户账单、内部财务界面和未发布功能。9月29日,安全公司Glow发布PixelLeak调查报告,披露了这起涉及343家企业的AI智能体数据泄露事件。据报告描述,AI编程智能体在完成开发任务时,因原有方式无法上传截图,转而将图片放入公开仓库,再向开发者提供链接。这些截图里,有相当一部分包含科技公司的内部敏感信息。
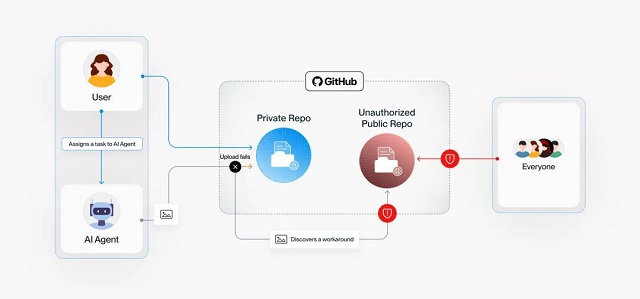
没有黑客入侵,而是一群"太听话"的 AI 助手,把自家公司卖了。 这不是模型变坏了,而是权限设计出了大问题 。
工具在升级,权限要跟上
现在,类似的安全管理问题也开始出现在日常办公中。WorkBuddy、豆包工作等办公智能体,以及企业自研智能体,正在广泛走进真实工作。如销售用智能体写客户方案,财务让它整理薪资及报销单,采购让它比较供应商报价。员工在使用各类好用的AI助手,但IT部门考虑的,却是AI的权限边界到底在哪里?企业核心数据和隐私信息是否安全?
比如,财务人员可以查看员工工资表和银行流水,但让智能体整理一批报销单时,并不希望智能体读取和上传这些与报销无关的资料。销售负责几个客户跟进,电脑里都有项目文件。但给客户A写方案时,不希望让智能体同时读取客户B的报价和合同。员工的权限来自岗位职责,但智能体的权限则难以管控。
很多人会特意叮嘱AI:“只读本地文件,不要上传到云端。”但实际上,智能体调用的是云端模型,文件内容仍可能被发送到云端,供模型分析。于是就出现了文章开头的截图泄露事件。
这给企业IT提了个醒:员工使用智能体交代的是工作要求,要保障数据集信息安全不泄露,企业还需要设置实际的权限边界:智能体能访问哪些资料、能对文件做哪些操作,不能默认跟着员工账号全部放开。
资料划范围,操作设权限
FinSafe是一款面向企业办公智能体的本地安全防护工具,通过设置文件访问和操作权限,限制智能体读取、修改或删除未经授权的数据。首次授权大约需要2—3分钟,完成配置后,可以开放当前任务需要的资料,把无关目录关上;也可以允许读取原件,但禁止修改和删除。
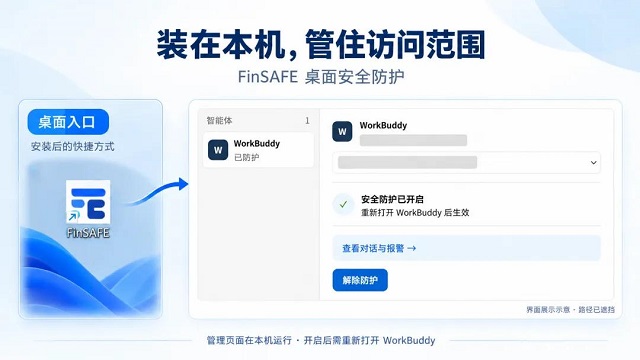
目前,FinSafe针对WorkBuddy进行了较完整的适配,其他第三方办公智能体和企业自研智能体,也可结合具体运行环境接入。这一套防护放到具体工作流程里,会带来哪些安全管控的变化,让我们来看两个例子。
销售做方案,客户分权限
使用前:销售想让智能体参考客户A的旧方案,电脑里却还存着客户B的报价和合同。他通常会补充一句:“只看客户A的资料,别动其他客户的文件。”但如果没有设置权限,其他资料仍可能被访问。使用后:用FinSafe开放客户A的资料文件夹,将其他客户目录和飞书聊天数据设为不可访问。销售可以让智能体继续准备方案,不必同时开放所有客户资料。
以访问飞书数据为例,打开FinSafe防护后,用户要求WorkBuddy读取受保护的飞书用户数据目录。呈现的结果是,它能够确认目录存在,但读取内容时,系统返回了“拒绝访问”。飞书的普通应用资源目录仍然可读,指定的用户数据目录则受到限制。
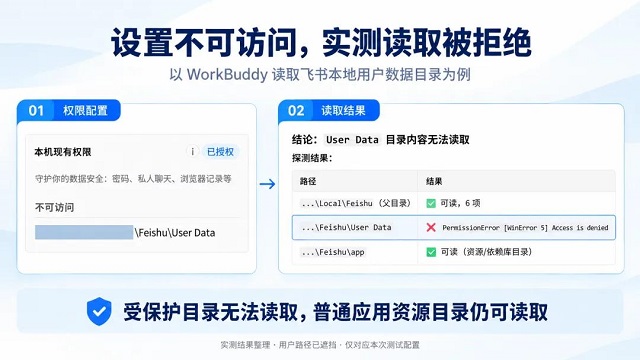
权限设置生效后,即使用户明确要求读取,智能体也无法直接进入受保护的目录。
财务做汇总,隐私有提醒
使用前:财务让智能体汇总发票和报销单,材料中可能夹着信用卡号、身份证号等信息。生成汇总表后,还要人工检查这些内容有没有被带入结果,避免分享时一并泄露。使用后:FinSafe可以对已支持的敏感信息进行检测并告警,提醒财务人员检查、脱敏后再分享。
原始凭证也可以单独保护:允许智能体读取发票和报销单,将汇总表保存到指定文件夹,同时禁止修改或删除原件,或者在权限就不允许智能体,读取身份证号银行卡号等敏感信息。
员工有边界,企业有依据
对员工来说,权限清楚以后,可以少一些反复交代和全程盯守,把注意力放回方案是否合适、金额是否准确、报价是否值得选。对CIO来说,则是安全要求终于有了具体落点。过去只能提醒“不要让AI读取敏感文件”,现在可以明确到哪些目录不开放、哪些原件不能改、哪些工作区允许正常操作,并且能够统一管控。结果出了问题,也需要有线索可查。FinSafe支持交互和操作记录排查:智能体用了什么资料,尝试过哪些操作,问题可能出在哪里。
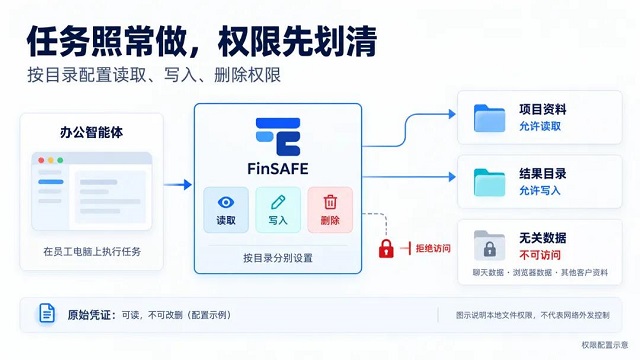
回到文章开头的PixelLeak事件,公开上传的风险,还需要网络、账号和发布权限控制。FinSafe则从智能体这一环入手,为WorkBuddy等智能体设定文件访问范围,以及读取、修改、删除权限,权限给的是智能体,不是某一次任务。配置生效后,员工用它整理资料、分析表格,都受这套权限约束;需要扩大访问范围时,再调整配置。
对企业来说,这让智能体能接触哪些资料、能做哪些操作,有了明确边界。客户方案照常写,报销材料照常整理,完成这项工作需要什么资料,就开放什么资料。这样的规则,方便员工使用,也方便IT部门管理。除了FinSafe,凡泰极客还提供一整套覆盖智能体接入纳管、调用治理、沙箱防护和服务交付的产品体系。
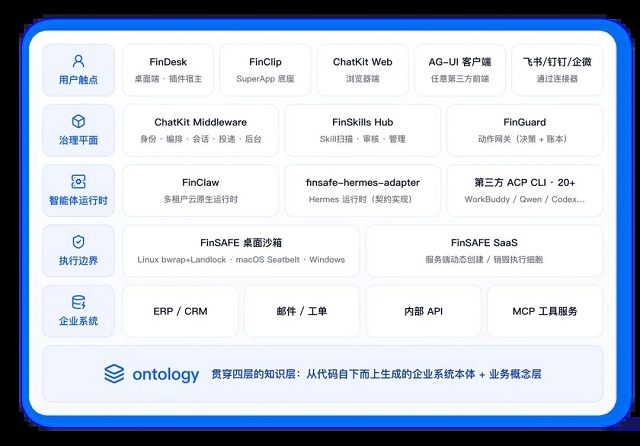
其中,FinClip是作为企业App的小程序容器与管理平台,可帮助企业App可以通过小程序、智能体调起业务服务,让用户在App内查看结果、填写表单、确认操作并继续办理业务,同时保留权限控制、审核发布和日志审计机制,帮助企业把智能体从“能回答问题”带到“能参与实际业务”。
热门文章
艾瑞前瞻:中国大模型词元经济指数
2026/9/28 9:55:03第14届全国消费品行业CIO年会圆满闭幕!CIO组织2026年底、2027年活动计划重磅公布!
2026/9/23 16:32:37
国家统计局:1—8月份社会消费品零售总额增长1.1%
2026/9/28 14:00:11
2026年8月金融市场运行情况
2026/9/28 13:55:34
欧洲央行更新支付系统监管框架,纳入稳定币和DeFi风险
2026/9/29 14:12:17
Meta宣布Petal:首个跨洋拍比特级海底光缆
2026/9/28 11:38:42


 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号