

导语:
在数字化转型浪潮中,数据已成为企业的核心资产与“生命线”。然而,从研发图纸、源代码到客户信息、财务数据,这些机密正面临着内外夹击的泄露风险。一次无意的邮件误发、一个违规的U盘拷贝,甚至一台丢失的笔记本电脑,都可能导致企业蒙受巨大的经济损失与声誉危机。因此,构建一套全面、高效的数据防泄露(DLP)体系,已不再是“可选项”,而是企业生存与发展的“必答题”。
企业数据防泄密的核心在于“纵深防御”与“精准管控”。首先,应建立分级分类的数据保护策略,对核心研发数据、普通商业文档等不同价值的资产实施差异化的加密与权限管理。技术上,可部署如透明加密等主流方案,在不改变员工操作习惯的前提下,实现文档“加密-使用-解密”的闭环管控,即使数据被非法外发也无法打开。同时,必须堵住终端与网络出口,对U盘、蓝牙、打印等外设,以及邮件、网盘、即时通讯软件等网络渠道进行细致的行为监控与审计。
除了技术手段,制度与意识同样不可或缺。企业需制定明确的数据安全管理规范,并定期开展全员安全培训,让“不敢泄密、不能泄密、不想泄密”的理念深入人心。一个成功的防泄密体系,是“管理三分,技术七分”的有机结合。
总之,数据防泄密是一场持久战。企业应秉持“防患于未然”的原则,选择成熟的企业级解决方案,结合自身业务流程,持续优化策略,方能在激烈的市场竞争中守住核心秘密,行稳致远。
基于此,本文结合2026年技术趋势、政策要求与行业痛点,为不同规模、不同领域企业梳理高适配性的文件防泄密软件,助力企业精准应对终端入侵、凭证泄露、跨境流转等多重泄密场景。本文将详细介绍目前市场主流加密软件,希望能给需要加密的企业主一些帮助:
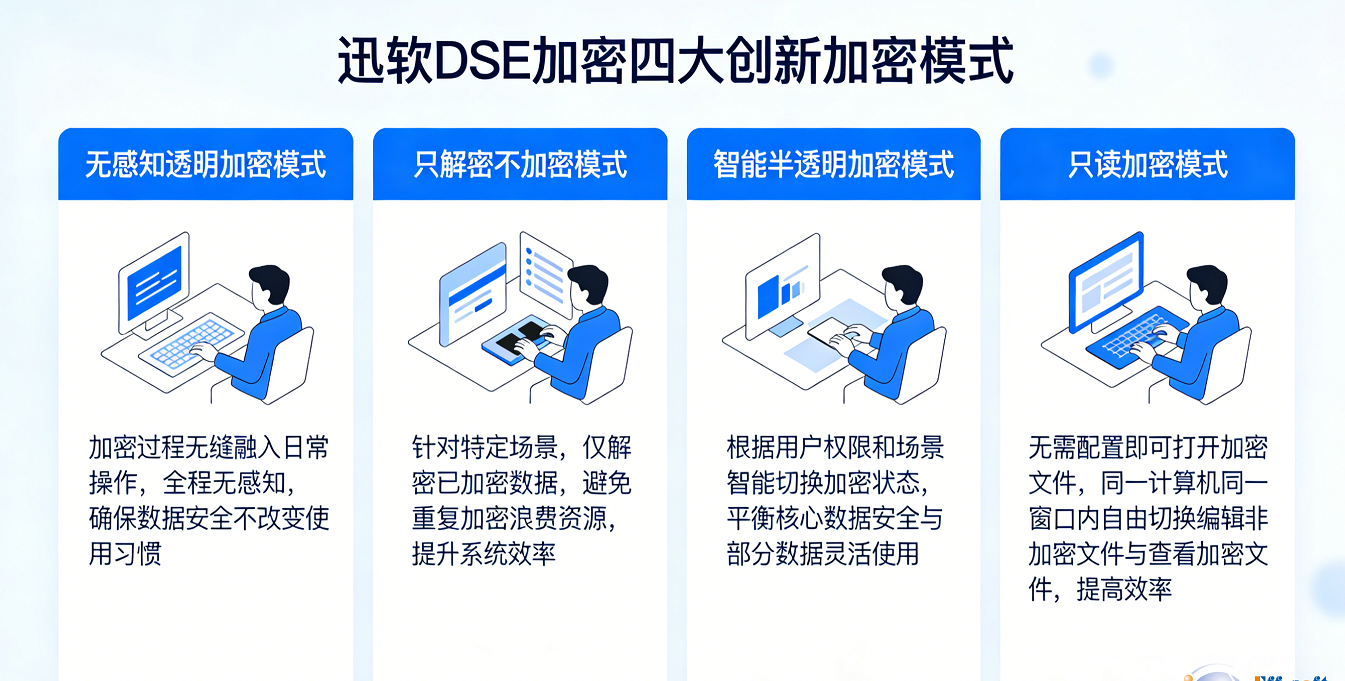
1.迅软 DSE 加密系统(国产旗舰标杆,全能型)
迅软DSE加密系统是一款集文件加密、权限管控、行为审计与终端管理于一体的企业级数据安全解决方案,专注于防止内部泄密和外部窃取,保障企业核心数据在全生命周期内的安全。
核心定位:全生命周期数据加密与防泄密解决方案。拥有20年深厚技术积累,服务超过150000家企业客户,累计管控终端超1000万台,市占率行业第一。
代表性客户案例:屈臣氏、中信银行、交通银行、三安光电等近1万个终端的本地化部署;比亚迪、三只松鼠、博世集团、日照钢铁、中国美院、中国建筑设计院、上汽财务、美的集团、国家电网集团、中国国电、东风本田、同兴环保等等。
核心技术特点如下:
1. 终端文件透明加密(最基础、最常用)
? 原理:文件创建 / 保存时自动加密,内部正常使用无感;脱离授权环境(如拷到 U 盘、外发)立即失效(乱码 / 无法打开)。
? 关键能力
? 支持 CAD/Office/ 代码 / PDF / 图纸 数百种格式
? 国密 SM4 / AES-256 高强度加密
? 跨 Windows/Mac/Linux/ 国产系统(统信 / 麒麟)
2. 终端安全与外设管控(堵物理 / 传输通道)
? U 盘 / 移动存储:白名单准入、禁用未授权设备、加密 U 盘强制加密、全程审计。
? 剪贴板 / 截屏 / 打印:禁止跨程序复制敏感内容;截屏 / 打印自动加动态水印(含用户名、时间、IP)。
? 应用管控:禁止微信 / QQ / 钉钉 / 网盘发送敏感文件;外发必须走审批流程。
3. 数据内容识别与审计(智能预警)
? AI 敏感内容识别:自动扫描关键词(合同、报价、源码)、身份证 / 银行卡、文件指纹。
? 全链路审计:谁、何时、何地、用什么方式、操作了哪个文件、发给谁 ——完整留痕、可溯源。
4. 网络 DLP(防网络外带)
? 监控邮件、FTP、HTTP、云盘上传,识别并拦截敏感数据外发。
? 邮件管控:仅允许企业邮箱、敏感邮件审批、外发加密。
5. 零信任 / 云桌面 / 沙箱(数据不落地)
? 云桌面:数据存在服务器,终端仅 “看 / 操作”,本地不留文件。
? 沙箱:外部分发文件在受限环境打开,无法复制 / 截屏 / 另存。
6. 外发文件权限管控(对外协作安全)
? 外发文件带权限锁:限时、限次、阅后即焚、防截屏、防打印、防二次转发。
适用场景:制造业、研发企业、金融企业、教育企业、医疗行业、政府军工等全行业支持,满足各类需高强度防护 + 合规的小中大全规模企业。
优势:技术成熟、功能全面、国产适配强、20 年行业经验、安全性极高、性价比高;有效降低数据泄密风险,提升企业核心竞争力。
结语:希望本文的推荐能为企业提供精准参考,助力企业根据自身行业特性、数据量级与合规要求,选择最适合的解决方案,以技术为盾筑牢数据安全防线,在合规前提下实现数据价值最大化,从容应对数字化时代的各类泄密挑战。
热门文章
香港金管局与马来西亚国家银行成立联合工作小组 推进跨境稳定币应用
2026/10/8 15:30:46
OpenAI 开放 Decisions API:只对输入 token 收费,输出不再计费
2026/10/23 14:45:21
DeepSeek 发布 V4.1-Flash-1017,把"能跑分"推进到"能直接接进智能体"
2026/10/19 11:09:23
让好内容沉淀为长期影响力:微博V影响力大会解码创作者长期价值
2026/10/20 8:00:00
Motive 发布 Agents:让 AI 在问题发生之前就动手
2026/10/20 11:52:22
GitHub 开源许可证合规功能正式可用
2026/10/19 11:44:43
 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号