

导语:
很多企业有一个共同的处境:核心系统放在自己的服务器上,数据安全可控,但人一旦离开办公室,系统就等于“断线”了。ERP、PLM、MES、监控、数据库、NAS,这些系统承载着核心数据,企业倾向于本地部署,但分支机构、出差人员、外部合作伙伴又必须能访问它们。申请专线或固定公网IP成本高、周期长,传统VPN配置复杂、带宽有限,加上大量企业宽带位于NAT之后,根本没有可路由的公网地址。真正卡住远程访问的,往往不是“要不要上云”,而是本地系统还在,访问路径断了。
花生壳企业版内网穿透解决的正是这个层面的问题:不改造现有网络架构,在本地系统和外网之间加一条可控的通道。
先看部署逻辑:三步,但关键在“不用动什么”
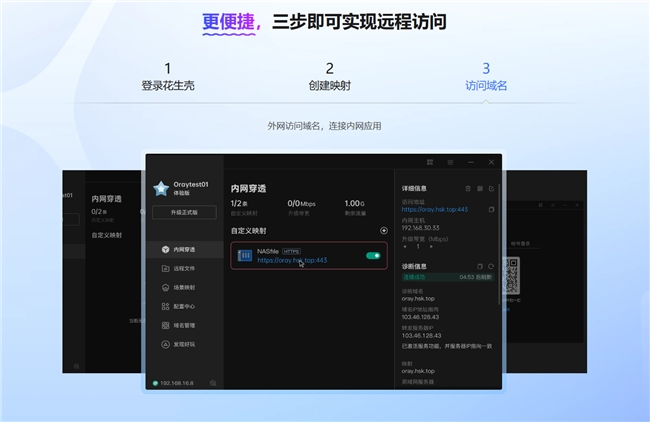
花生壳企业版的部署流程本身很短:在系统所在的服务器上安装客户端(支持Windows、Linux、macOS,也支持树莓派和嵌入式SDK),登录管理平台添加一条映射,填写应用名称、映射类型和内网IP端口,系统自动生成一个固定的外网访问地址。对于Web类服务选HTTPS映射,系统自动部署SSL证书;数据库、远程桌面、SSH这类非Web服务选TCP映射。
但真正值得注意的不是“三步有多快”,而是它不需要动什么:不需要申请公网IP,不需要在路由器上配置端口转发,不需要改变现有网络架构,也不需要把数据迁移到第三方云平台。对于已经有成熟内网环境、不想因为远程访问需求去动网络底座的企业,这个前提比功能列表更重要。
硬件是另一条路径。花生壳盒子通电联网即可替代电脑充当穿透桥梁,工业级的花生壳盒子X支持4G蜂窝备用和串口RS232/485转TCP,面向PLC、工控机等现场设备,在没有Wi-Fi、没有宽带的工业现场也能建立远程通道。
场景展开:五类系统,同一条通道
ERP / PLM / MES:让异地的人“回来用系统”
这是企业内网穿透最刚需的一类场景。制造业的PLM承载产品研发数据,MES连着车间报工和设备监控,ERP管着订单、库存和财务对账。这些系统一旦只能在内网访问,离开公司就意味着管理链条断裂:老板出差想看运营数据,只能让财务截图发微信;销售在客户现场查不了订单进度,只能回复“我回公司查一下”。
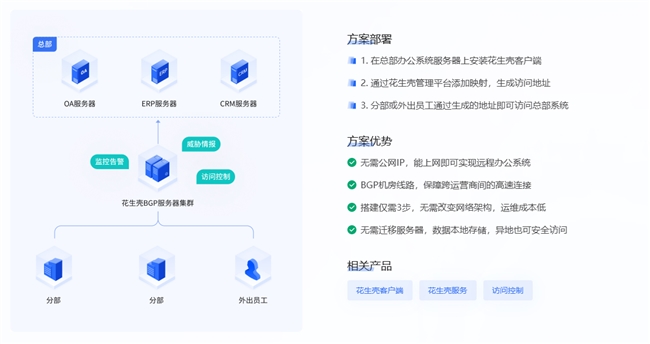
花生壳在系统所在的服务器上做一条映射,外网用户通过固定域名访问。以本地部署的PLM为例,企业不需要公网IP、不需要云服务器VPS,安装客户端后在云端管理界面完成映射配置即可。对于用友、金蝶等本地部署的ERP,以及通达、泛微等OA系统,同样适用。更深一层的变化是:生成的固定域名可以把审批和工作流进度通过Webhook推送到企业微信、钉钉或飞书,把“能访问”进一步变成“能触发协同”。
连锁门店的收银数据与视频监控:总部要“看得见”
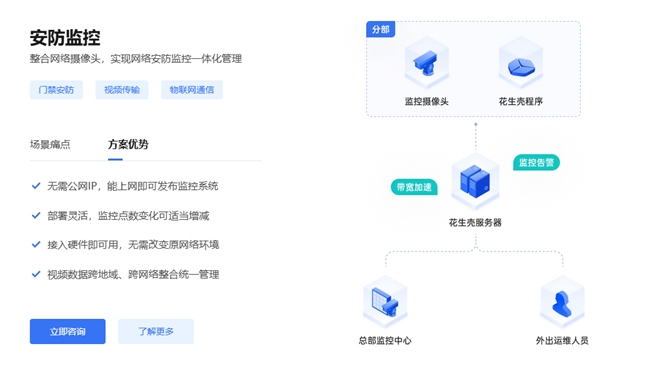
连锁零售的困难在于门店多、地域散、网络条件参差不齐。总部需要实时汇总收银数据,也需要随时抽查门店画面,但不可能为每家门店申请专线。花生壳的落地方式是在门店的监控设备或收银主机上做映射,把内网端口发布到外网,总部通过域名远程巡店、调取数据。每开一家新店,加一条映射或绑定一个设备即可扩展,不需要重新设计网络架构。
工厂与工业设备的远程运维:不到现场也能“看和调”
工厂网络比办公室更复杂:内外网隔离严格、没有固定公网IP、设备品牌和协议庞杂。花生壳在这个场景中覆盖的是几类关键动作:远程查看PLC、DCS、SCADA等工业控制系统的运行参数和报警信息,采集温度、电流、振动等传感器数据做预警,以及通过摄像头做可视化巡检,替代高危环境的人工到场。数据采集和传输仍然发生在企业内部网络,不经过第三方云平台长期存储,这对能源、电力、交通等有合规要求的行业是一个硬条件。
数据库的远程调试与运维:给开发运维一条“受控的窄门”
开发人员在家或出差时需要连回办公室的MySQL或SQL Server做调试、数据迁移,直接把3306端口暴露到公网等于给扫描工具敞开大门。花生壳的做法是把数据库的TCP端口映射到一个固定域名和分配端口上,外网客户端通过域名连接。更关键的是连上之后的可控性:可以启用IP白名单,只允许指定公网IP段连接;在数据库层面配合最小权限账号,避免远程用户拿到过高权限。这比直接暴露端口安全得多,也比VPN轻量,适合“偶尔需要、但必须安全”的运维场景。
NAS与内部文件共享:跨地域团队用同一套存储
企业用群晖等NAS搭建内部文件共享平台,设计素材、项目文档放在上面,异地办公时NAS就变成“只有回办公室才能用的硬盘”。花生壳在NAS上做一条映射,异地成员通过域名读写共享盘,体验接近在同一局域网内。需要说清楚的边界是:它解决的是访问通道问题,文件本身仍然存在企业自己的NAS上,不是把数据搬到第三方网盘。对于在意数据主权的企业,这是和公有云盘最本质的区别。
安全不是附加项,而是企业场景的前提
以上场景有一个共同点:穿透出去的是生产系统、核心数据或工业控制入口,不能“能通就行”。花生壳企业版的安全能力围绕“谁能进、什么时候进、从哪进”展开,并且是可配置的:
访问控制支持按时间、区域、IP、浏览器类型与版本、操作系统五个维度限制访问。例如只允许分公司公网IP在工作日9:00到18:00访问PLM,自动拒绝旧版本浏览器接入,把高风险终端挡在外面。网页类映射还可以叠加口令验证,访问时需要输入密码。爆破防护实时识别高频异常请求并自动拦截,合法高频来源可以加入放行名单避免误判。
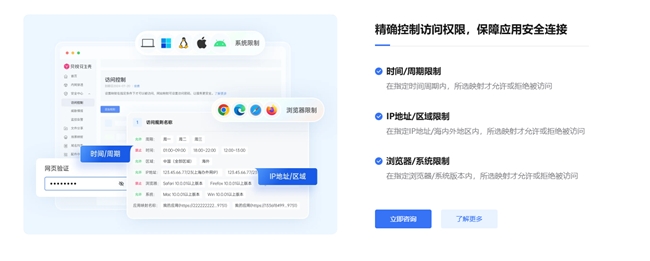
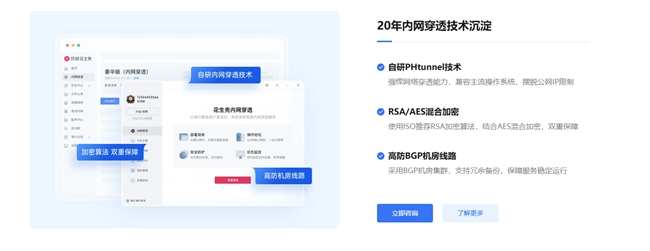
传输层采用RSA/AES混合加密和TLS加密,花生壳云服务不留存用户通信数据,并通过了信息系统安全等级保护三级认证。企业版提供SLA全年99.9%服务保障,专享BGP机房集群自动选择最优线路,服务器遭遇突发状况时可切换备用容灾链路。客户端上下线、流量额度达到阈值、指定应用访问异常时,通过花生壳APP或企业微信、飞书、钉钉推送告警。
选型参考:企业版不同档位的规格边界
花生壳企业版按带宽、映射条数和并发数分层,适合不同规模的正式业务环境:
标准版(1299元/年):8M带宽,3条映射,并发数100,适合系统数量不多、访问量有限的中小团队。
豪华版(2699元/年):25M带宽,6条映射,并发数500,适合ERP、PLM、监控等多系统并行、有一定并发压力的场景。
臻享版(3699元/年):40M带宽,8条映射,并发数800,适合多分支机构、较高并发或大文件传输需求。
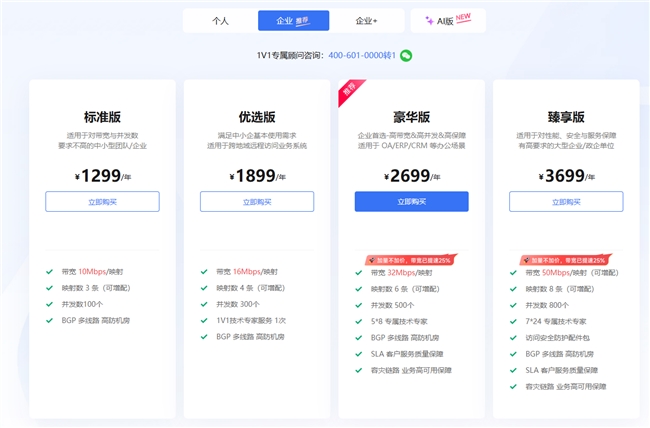
专业版以上不限流量,付费版本提供固定端口、更高带宽和更稳定的服务器集群。带宽分为账号带宽和映射带宽两层,可以为关键业务单独增配;夜间18:00至次日8:00所有映射带宽翻倍,适合下班后的数据同步和系统备份。
一个新的变量:AI Agent 开始成为内网穿透的“发起者”
传统内网穿透的发起者是人:运维人员配映射,开发人员连数据库。但一个正在发生的变化是,部署在云端的AI Agent开始需要主动访问内网资源——调用私有API、读取本地测试服务、获取内网数据。过去只能靠人工配置隧道再把地址交给它。
花生壳的MCP功能让支持MCP协议的AI Agent可以自主创建隧道、访问内网资源,任务完成后自动关闭映射。当前支持主流MCP标准的平台和工具理论上都可以接入,包括Claude、Copilot、Coze、Dify等。花生壳AI版还针对智能体场景做了调整:客户端以无图形界面的系统服务运行,支持同一设备或不同设备同时运行多个隧道实例,互不冲突。
这听起来离日常企业运维还有一段距离,但它指向一个明确的趋势:内网穿透正在从“人手动配置的网络工具”,变成“人和Agent共用的基础设施入口”。对于正在把AI引入内部流程的企业,这是一个值得提前留意的能力变量。
企业选内网穿透,本质上是在不牺牲数据控制权的前提下,把本地系统的可达范围扩展到该到的地方。
场景不同,判断标准是一致的:能不能稳定承载业务、能不能把访问控制在明确的安全边界内、能不能不给IT团队增加长期维护负担。花生壳企业版的位置,就是用一条轻量的映射通道替代专线和复杂网络改造,让本地部署的系统在需要的时候“够得着”,同时数据始终留在自己手里。
热门文章
香港金管局与马来西亚国家银行成立联合工作小组 推进跨境稳定币应用
2026/10/8 15:30:46
OpenAI 开放 Decisions API:只对输入 token 收费,输出不再计费
2026/10/23 14:45:21
DeepSeek 发布 V4.1-Flash-1017,把"能跑分"推进到"能直接接进智能体"
2026/10/19 11:09:23
让好内容沉淀为长期影响力:微博V影响力大会解码创作者长期价值
2026/10/20 8:00:00
Motive 发布 Agents:让 AI 在问题发生之前就动手
2026/10/20 11:52:22
GitHub 开源许可证合规功能正式可用
2026/10/19 11:44:43
 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号