

导语:
数字化时代,企业核心商业资产大多以电子文档形式存在:研发图纸、工艺资料、项目合同、财务报表、客户资料、源代码分散在各个办公终端。数据泄露不再只是外部黑客攻击风险,内部人员 U 盘拷贝、即时通讯私自转发、屏幕拍照偷拍、离职批量导出、服务器被拖库等内部威胁,已经成为企业数据安全的主要风险点。
一旦核心资料外泄,企业不仅会面临直接的经济损失,还会带来商业秘密流失、品牌信誉受损、合规不达标等多重后果。防火墙、杀毒软件侧重边界防御,很难解决终端文档本体泄密问题,一套成熟的企业文档加密软件,成为很多企业数字化转型的刚需。
品牌定位
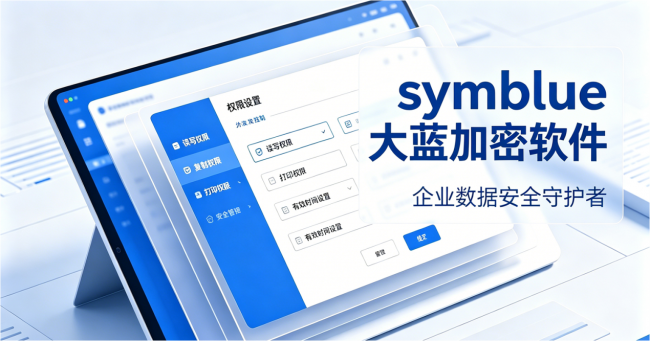
symblue?大蓝加密软件,面向企业打造一站式终端数据防泄密整体解决方案。专注防泄密领域,帮助企业解决数据泄密问题,始于 2005 年。累计服务 3000+ 客户,落地 20万+ 终端,涵盖文件加密、行为管理、终端安全、DLP、备份容灾、等保合规等整体方案。大湾区本地驻场实施,售后快速响应。
广泛适配机械制造、新能源光伏、半导体芯片、汽车零部件、智能装备、设计院、电气自动化、金融、政务信创等诸多行业。软件全面兼容 Windows 全系列、Mac、Linux 等操作系统,覆盖 PC 终端、文件服务器等多种运行环境,适配企业多元化硬件与国产化改造需求。
好的数据安全产品,不是单纯把文件锁死,而是实现业务流程不受干扰,违规外泄无路可走。安全防护不应该成为员工办公的负担,理想的防护效果是合法业务正常流转,泄密行为被技术边界牢牢约束。
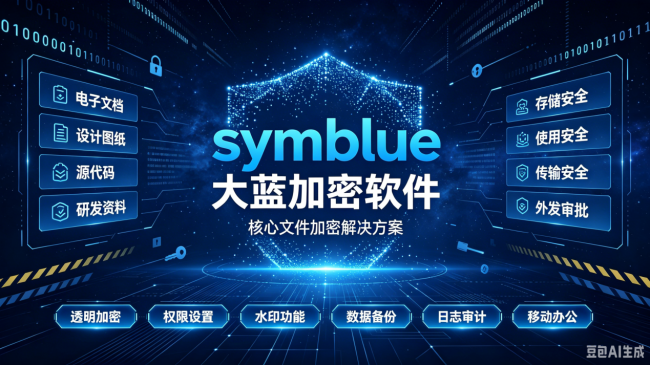
symblue?大蓝加密软件围绕文档 “创建 存储 流转 追溯” 完整生命周期,构建四层递进式安全防线,兼顾安全强度、办公效率与事后审计取证能力,平衡安全管控与业务协同,帮助企业守住商业秘密,满足等保、商业秘密保护相关合规要求,降低泄密事件发生概率,规避数据泄露带来的经营风险。
第一道防线:内容防线 —— 文档内核级透明加密
很多企业部署加密工具容易踩两个坑:一是依赖人工手动加解密,日常操作繁琐,业务部门抵触情绪高,制度很难落地;二是加密防护表层化,修改后缀名、简单复制就可以绕过防护,防护形同虚设。
大蓝防泄密软件采用内核驱动层无感透明加密技术,支持 CAD 图纸、Office 文档、PDF、源代码等多种主流文件格式。文件在新建、编辑、保存的过程后台自动完成加密处理,员工不需要做任何额外操作,原有办公软件、操作习惯完全保持不变。
在企业内网授权环境内,加密文档可以正常打开、编辑、部门之间流转协作。但文档一旦未经许可,通过 U 盘、微信、QQ、私人邮箱、个人网盘向外输出,脱离授权环境后文件将呈现乱码,无法正常读取使用。
针对研发图纸、报价方案等核心资料,从文件本体层面进行保护,有效应对员工私拷机密、离职带走资料、核心文档倒卖外泄等风险,从源头阻断文档内容泄露。
同时系统支持离线授权策略,针对外勤出差、居家办公笔记本终端,可以分配有效期可控的离线权限,兼顾远程办公场景下的安全与业务连续性。
第二道防线:存储防线 —— 服务器密文入库防护
不少企业终端做了加密防护,但是文件服务器、共享存储仍然全部是明文存储。服务器作为企业数据集中仓库,一旦遭遇黑客入侵、硬盘被盗、账号越权访问、批量拖库,整套企业资料就会全部泄露,前期终端加密效果大打折扣。
大蓝文档加密软件实现服务端文档自动密文入库,员工上传至文件服务器的资料自动转为密文保存。即便服务器硬盘被盗、非法人员拿到存储文件,获取到的也只是无法解析的密文数据,不能直接读取业务信息。
在企业内部授权环境下,员工下载、修改、版本更新、多人协同编辑时系统自动无感解密,文件上传服务器再次自动加密,整个上传下载、版本比对、团队协作流程零改动,不会造成业务卡顿。解决 “终端加密,服务器裸奔” 的行业痛点,补齐集中存储场景的安全短板,实现终端 服务器一体化防护。
第三道防线:介质防线 —— 精细化 USB 端口与外设管控
U 盘、移动硬盘、蓝牙设备是企业内部泄密高频硬件通道。私人外设随意接入办公电脑,简单复制就可以带走大量机密文件,该类行为隐蔽性强,传统管理制度很难做到实时约束。
大蓝文件加密软件提供细粒度外设管控策略,可对 USB 存储设备、移动硬盘、蓝牙存储等外设进行分级管理:对私人外设可灵活配置禁用、仅读禁止写入等模式;仅经过管理员授信的专用设备才允许读写数据。
同时还可以管控便携 WIFI 网卡、手机存储模式等其他潜在泄密外设,在硬件接口层面拦截私自拷贝行为。
管理员可以按部门、岗位差异化下发管控策略,核心研发部门可以严格限制外部存储接入,行政财务部门适度开放权限,做到管控策略贴合企业真实管理制度,避免一刀切管控影响正常办公。
第四道防线:溯源防线 —— 屏幕水印 + 行为日志双审计
加密管控可以阻止大部分文件拷贝外泄,但无法完全规避手机拍摄屏幕、屏幕录屏这类风险;同时,一旦发生疑似泄露事件,如果没有完整审计记录,企业很难定位泄露源头,追责取证缺少有效依据,这也是传统加密方案普遍存在的短板。
大蓝加密系统通过动态屏幕水印 + 全量操作日志两大能力补齐事后溯源能力。动态屏幕水印可将员工姓名、工号、操作时间、部门信息叠加在文档界面,水印轻薄透明,不会遮挡文件内容,不影响日常阅读编辑。如果出现手机偷拍、录屏外传,水印信息可帮助企业快速定位责任人,同时对内部人员形成心理震慑,减少偷拍泄密的主观动机。
系统完整留存全链路操作日志,自动记录文件打开、修改、拷贝、打印、外发、网盘上传、删除等操作行为,记录包含操作账号、终端设备、时间、操作渠道、文件对象等详细信息,日志长期存档、支持检索导出。当出现数据安全事件时,管理员可以快速回溯完整操作轨迹,日志记录也可以作为内部核查、司法取证的有效依据,做到事前威慑,事后可查可追溯。
部署大蓝企业加密软件,给企业带来的核心业务价值
1. 保护核心无形资产,降低泄密损失:图纸、源代码、客户清单、报价方案是企业核心竞争力,四层防护体系从源头减少内部泄密风险,避免因资料外泄造成客户流失、技术被竞品抄袭带来的直接经济损失。
2. 安全与效率平衡,实现业务连续性:全程无感加密,不改变员工操作习惯,私有化部署无需大规模改造现有 IT 架构,减少安全系统落地带来的业务阻力,解决很多企业 “一加密就降效率” 的矛盾。
3. 满足合规审计要求,规避监管风险:完整加密存储、权限管控、审计日志,能够支撑企业商业秘密保护、等级保护相关审计工作,留存的操作记录满足合规检查所需。
4. 实现数据主权自主可控:支持私有化局域网部署,全部企业数据保留在企业内网环境,不外流第三方公有平台,企业自主掌控核心数据资产。
5. 适配复杂组织架构,灵活策略管理:支持按部门、岗位、项目组配置差异化加密、外设、水印策略,适配制造、研发、设计院、金融、信创等不同行业的差异化安全需求,同时兼容各类设计软件、版本管理工具、国产化软硬件生态。
适配业务场景
不管是制造业的工艺图纸、加工方案;科技研发企业的源代码、测试文档;设计院的项目图纸、客户方案;金融行业的报表、客户隐私信息,还是政务、信创单位内部涉密资料,symblue?大蓝加密软件均可按需组合防护策略,搭建贴合自身业务现状的数据安全防护体系,同时支持外协外发文件审批、外发文档有效期管控等扩展能力,平衡对内防护与对外业务合作。
产品核心理念
1. 无感:嵌入业务流程,不干扰正常办公;
2. 有效:多维度闭环防护,消除防护盲区;
3. 可信:完整审计记录,泄密事件有据可依。
代表性客户案例
JPMorganChase、SKG、亿纬锂能、英维克、瑞凌股份、杰恩设计、联赢激光、易天自动化、尚荣医疗、名雕装饰、丰宾电子、恒力天、怡境规划设计、杨邦胜、都市交通、刘波室内设计、三鑫科技、控石智能、显控科技、三千米光电、科伟达、杰纳瑞医疗等等。
行动号召
数据安全建设宜早不宜迟,等到泄密事件发生再补救往往为时已晚。欢迎企业用户咨询symblue?大蓝加密软件,了解私有化部署与各行业定制化数据防泄密解决方案,让每一份企业文档,都拥有可靠的数字守门人。
热门文章
艾瑞前瞻:中国大模型词元经济指数
2026/9/28 9:55:03
欧洲央行更新支付系统监管框架,纳入稳定币和DeFi风险
2026/9/29 14:12:17
三星将投资 10 亿美元支持 AI 基础设施公司 Helix
2026/9/30 15:23:46第14届全国消费品行业CIO年会圆满闭幕!CIO组织2026年底、2027年活动计划重磅公布!
2026/9/23 16:32:37
Anthropic 发布 Claude Haiku 5.5 轻量大模型 价格降至上一代十分之一
2026/10/9 15:53:27
OpenRouter 发布 10 月最新大模型排行榜 覆盖日榜周榜多维度排名
2026/10/9 15:19:01


 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号