

导语:
内网数据防泄漏解决方案:3个妙招严防企业泄密,原来这么赞!
内网往往存放着企业最核心的数据,图纸、源代码、客户台账、报价方案都在这里。
很多企业以为内网隔离就万事大吉,殊不知内网泄密大多来自内部终端。
行业统计显示,内部人员引发的数据泄露占比约 34%,泄密平均潜伏期高达 147 天,等到发现,损失已经很难挽回。
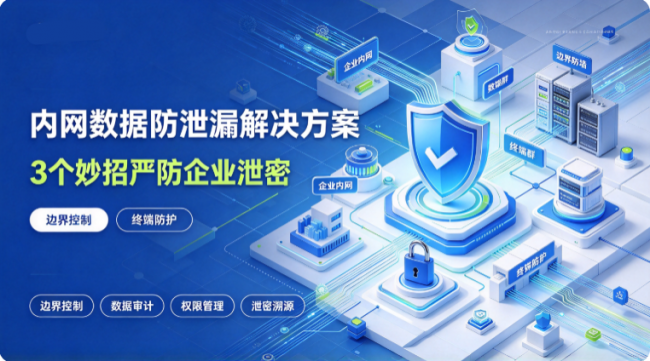
下面拆解1套内网防泄漏思路,依托域智盾数据防泄密能力,分成三大防护妙招,覆盖物理、屏幕、网络、应用、资产扫描、防拍照多条防线。
Q1:内网泄密最常见的通道有哪些?
内网泄密并不需要攻破防火墙,六个通道最容易失守:外接端口拷贝、截屏录屏、手机拍屏、违规网络外联、虚拟机与不明软件绕控、涉密文件越权存放。
不少企业只做内网隔离,却忽略终端管控,等于关上大门,却敞开每一台电脑的外泄出口。
| 泄密通道 | 典型行为 | 域智盾防护手段 |
|---|---|---|
| 物理端口外泄 | U 盘、蓝牙、打印、光驱拷贝,Wi?Fi 中转 | USB / 串口 / 光驱 / 蓝牙 / 打印 / Wi?Fi 读写管控 |
| 图像外泄 | 截屏、录屏、手机拍摄屏幕 | 截屏管控、水印策略、防拍照监测 |
| 网络私意外传 | 高危端口外联、网盘、私接热点 | 高危端口管控、网站黑名单、非可信网络拦截 |
| 软件绕控 | 未知程序、网页上传、虚拟机规避策略 | 软件管控、程序白名单、虚拟机限制 |
| 资产越权留存 | 不该持有涉密文件的终端存有敏感资料 | KIA 关键资产清单扫描、越权告警 |
Q2:第一招,锁死物理接口,切断硬件外传通道
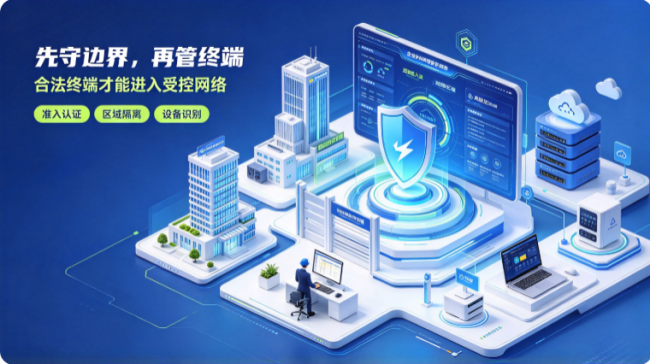
内网终端上的各类外接接口,是批量带走文件最简单的路径。
域智盾端口管控统一管理
USB、串口、光驱、蓝牙、打印、Wi?Fi,管理员可以精细化分配读写权限,不是简单一刀切。
研发、财务等高涉密岗位,外设默认禁止写入;行政岗位可以按需开放打印;确需导入资料,走临时审批、授权外设白名单。
不管是移动硬盘拷贝、蓝牙发送文件、光盘刻录,还是私自切换无线热点中转,都可以被拦截,守住硬件层面第一道关口。
Q3:第二招,封堵图像泄密,截屏拍屏无处遁形
很多管控能管住文件,却拦不住 “用眼睛和手机带走资料”,这也是内网防护的一大难点。
系统自带截屏、第三方录屏、屏幕共享都会纳入管控;
同时部署水印策略,屏幕自动带上员工账号、IP、时间信息。就算绕过截屏管控,拿出手机拍摄屏幕,水印依旧保留,方便后续追溯。
除此之外,配套独立防拍照能力,实时监测屏幕前方拍摄动作,一旦识别手机偷拍,立刻触发锁屏并留存证据画面,把当下非常高发的拍屏泄密拦在现场。
Q4:第三招,管住网络、软件与敏感资产,闭环巡检
只堵硬件和屏幕还不够,内网终端一旦连上外部网络,或是借助特殊软件绕控,防线就会被突破。
网络管控层面,封堵高危传输端口,拉黑网盘、私人邮箱等风险站点,同时拦截终端接入手机热点、公共 Wi?Fi 这类非可信网络,防止员工把内网资料拿到外部环境上传。
软件管控依靠白名单机制,只放行企业审核后的办公、设计软件,拦截各类未授权工具;同时管控网页文件上传,限制虚拟机运行,避免员工搭建隔离环境,绕开内网安全策略。
最后是主动资产巡检:
管理员导入关键信息资产(KIA)清单以及对应的权限清单,系统自动扫描内网全部终端,查找谁的电脑上存放了无权查看的涉密文件,一旦发现越权持有,后台及时告警,实现从出事追查,变成提前发现风险。
域智盾软件提供软件版本升级和新产品发布通告服务,为每个客户指定1名工程师,提供长期电话、QQ、Email等多种方式的远程技术支持,全程负责售后服务工作,工作日响应时间不超过5分钟。
Q5:这套内网防护方案,法律层面是否站得住脚?
是企业履行数据安全主体责任的必要手段。
《数据安全法》要求企业采取访问控制、加密、审计等必要技术措施保护内部重要数据,没有落实防护造成泄露,企业及相关负责人将面临处罚光明网。
如果员工恶意窃取商业秘密,达到法定标准,将适用《刑法》第二百一十九条侵犯商业秘密罪。
而端口日志、水印、防拍照抓拍画面、资产扫描记录,都是重要取证材料。
当然,企业要提前在员工手册告知管控范围,遵循最小必要原则,保障管理行为合规有效。
Q6:部署之后,会不会干扰内网日常办公?
不会。所有策略都支持按部门、岗位分级下发,权限可以灵活调配。
涉密岗位收紧通道,普通岗位保留正常办公能力;需要临时打印、导入文件,开启审批通道。
水印透明度、展示范围可以自定义,不会遮挡图纸、文档的关键内容。
Q7:中小企业内网,需要一次性开启全部功能吗?
可以分步落地。优先开启端口管控、网络管控、截屏水印,堵住最高频泄密通道;等基线稳定,再开启软件管控;最后上线 KIA 文件检测与防拍照,逐步完善防护闭环。
Q8:只靠这套终端管控,就能完全杜绝泄密吗?
不能。
技术是核心防线,还需要配套内网权限分级、涉密区域管理、外发审批流程、保密协议。
技术封堵通道,制度划定红线,二者搭配,内网数据安全才真正稳固。
结尾:
内网防护的核心逻辑,不是不信任员工,而是消除随手带走机密的便捷路径。
当硬件拷贝、网络外发、截屏拍屏、软件绕控全部被管住,并且能够定期清查敏感资产,内网这条安全防线才算真正筑牢。
责编:付
热门文章
OpenAI 开放 Decisions API:只对输入 token 收费,输出不再计费
2026/10/23 14:45:21
DeepSeek 发布 V4.1-Flash-1017,把"能跑分"推进到"能直接接进智能体"
2026/10/19 11:09:23
让好内容沉淀为长期影响力:微博V影响力大会解码创作者长期价值
2026/10/20 8:00:00
Motive 发布 Agents:让 AI 在问题发生之前就动手
2026/10/20 11:52:22
GitHub 开源许可证合规功能正式可用
2026/10/19 11:44:43
Cloudflare 对"已验证机器人"引入持续问责,用可解释信任区间替代一次性认证
2026/10/19 11:40:58
 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号