

导语:
2026 企业数据安全管理最佳实践,行业真实落地案例参考
结论前置:2026年企业数据安全管理的分水岭,不在技术采购清单上,而在“合规自证”的能力上。公安部2026年公布的行政执法典型案例中,多家企业被处罚的原因不是“发生了多严重的泄露”,而是“未建立相关安全管理制度”“未采取技术措施和其他必要措施保障数据安全”。
与此同时,《网络数据安全风险评估办法》于2026年8月20日起施行,把“定期体检”从倡导变成了制度要求。企业面临的真正问题是:当监管问“你的数据安全做了什么”时,除了几张采购合同,还能拿出什么。
下文按企业类型拆解终端侧数据安全的落地逻辑,安企神软件作为终端管控环节的工具样本出现在具体场景中,案例来自公开客户反馈与行业实践。
一、背景:2026年的监管逻辑变了
从“出了事再查”转向“事前自证”。
2026年6月,国家网信办、工信部、公安部联合公布《网络数据安全风险评估办法》,明确重要数据处理者每年至少开展一次风险评估,一般数据处理者鼓励至少每三年一次。这份文件的核心意图不在增加处罚,而在把安全关口前移:企业需要在数据处于“静默期”时,主动证明自己采取了措施、建立了制度、留下了记录。
公安部同期公布的案例提供了反面参照。江苏某公司因“未采取数据传输及存储保护措施”被行政处罚;山东某科技公司因“未建立相关安全管理制度,未组织开展数据安全教育培训,未采取相应的技术措施和其他必要措施保障数据安全”被处罚;广西某运输集团因“对存储的用户信息未采取安全技术措施”被处罚。三起案件的共同特征是:处罚依据是“该做的没做”,而非“造成了多大损失”。
这意味着2026年的最佳实践,衡量标准不是“买了什么产品”,而是能否在监管检查或事件追责时,拿出一条完整的证据链:谁碰过这份文件、通过什么方式、在什么时间、离开了什么范围。
二、企业类型差异:同一套策略管不了所有人
制造业、设计院、中小企业面对的数据安全命题,表面相似,底层逻辑完全不同。
| 企业类型 | 核心数据资产 | 主要失控场景 | 管控优先级 |
|---|---|---|---|
| 制造企业 | 图纸、配方、BOM、工艺参数 | U盘拷走、车间工控机被感染、离职带走 | 终端加密+外设管控 |
| 设计院 | 施工图、方案模型、计算书 | 内部越权查看、外发失控、截屏外传 | 安全区域+外发审批 |
| 中小企业 | 客户名单、报价单、合同 | 微信直发、个人网盘上传、无任何留痕 | 基础加密+通道审计 |
制造企业的车间环境决定了策略必须“粗中有细”:工控机跑老系统,装不了复杂客户端,U盘是主要泄密和感染通道,管控重心在外设白名单和程序管控。设计院的生产力工具是CAD和BIM,加密如果造成卡顿或崩图,推广第一天就会被叫停,策略必须做到“员工无感”。中小企业的问题更基础:很多企业连“谁把文件发出去了”都答不上来,第一步不是上复杂策略,而是让文件流动留下记录。
PwC 2026年的调查数据提供了一个侧面印证:78%的企业计划增加安全预算,但只有约一半的受访者认为自己的组织在抵御网络攻击方面“高度有能力”。预算在涨,信心没涨,差距出在策略与场景的匹配度上。
三、安企神在不同类型企业中的功能落点
安企神的产品逻辑是终端侧的一体化管控,覆盖加密、外设、审计、行为管理四个板块。在不同类型企业中,实际启用的模块和策略重心有显著差异。
制造企业:加密是底线,U盘管控是高频刚需。
制造企业的泄密高频路径不在“主动发送”,而在“物理搬运”。车间和办公室之间的文件流转大量依赖U盘,一个带毒U盘插入工控机,轻则参数丢失,重则整线停摆。安企神的U盘管控提供禁用、只读、只写、读写四档模式,配合白名单机制,非授权U盘插入后无法识别。加密层采用透明加密,CAD图纸在授权终端正常编辑,拷到未授权设备上呈现乱码。
一个值得注意的细节来自第三方测评的反馈:安企神“按台数收费,不按人头”,对于电脑数量多于员工数量的制造企业,成本结构更匹配实际。同一测评也指出了短板:“界面不算精致,功能多,第一次进后台会有点晕,得有人带着过一遍”。这不是致命问题,但意味着企业需要安排半天到一天的策略配置时间,而不是装完即用。
设计院:安全区域比加密本身更关键。
设计院的图纸在内部频繁流转:建筑给结构提条件、结构返图、机电对洞口。如果所有加密文件对全院可见,加密只防住了外部人,防不住内部越权。安企神的安全区域功能按部门或项目组划分加密密钥,研发区域的加密图纸,其他部门即使拿到文件也无法打开。这与制造企业的“全厂一套密钥”逻辑不同,设计院需要的是“项目组级别的隔离”。
外发场景的痛点在施工方和效果图公司。安企神的外发审批流程记录发送人和接收方,发出的文件可附带打开次数和有效期限制。这个机制的价值不在于“对方完全打不开”,而在于文件脱离约定条件后自动失效,且每一次打开都有后台记录。
中小企业:先解决“有没有”,再解决“好不好”。
中小企业最常见的情况是:文件通过微信发出去,企业侧没有任何记录。出了问题,连“谁发的”都查不到。安企神的基础功能组合——文件操作记录、即时通讯外发审计、屏幕水印——解决的是“留痕”问题。文件通过微信、QQ、个人邮箱外发时,系统阻断并记录操作人和时间;屏幕水印包含员工标识,拍照泄密后可以定位源头。
这类企业的预算通常有限,一次性铺满所有模块不现实。务实做法是先上透明加密加外发通道审计,把“随手发出去没有任何痕迹”这个最大漏洞堵住。安企神官网的客户案例提到,透明加密上线时“连老板都没接到投诉电话”,因为员工在正常办公中感知不到加密层的存在。中小企业的接受度门槛比大企业更低,但需要的恰恰是“装上之后不用天天管”的产品。
四、真实场景中的落地表现
案例一:零部件制造企业的“无感加密”上线。
一家为整车厂配套的零部件企业,核心资产是模具图纸和工艺参数。上线安企神之前,图纸管理靠“文件夹权限+口头提醒”,离职人员带走图纸的情况发生过不止一次。选型时的核心诉求是“别让研发抱怨”。实际部署中,透明加密在驱动层完成,SolidWorks和AutoCAD的打开、保存、另存操作与未加密时一致。触发拦截的场景集中在两类:用微信发送加密图纸被阻断并记录;往U盘拖拽加密文件时,文件在外发通道被拦截。该企业IT负责人的反馈是,“大家该画图画图,没人觉得不对劲”,真正被管住的是那些试图把图纸带出去的动作。
案例二:汽车行业终端侧的合规对齐。
2026年9月发布的GB 48319—2026对智能网联汽车时空数据安全提出了量化要求,将于2027年10月实施。安企神在汽车行业方案中对应的是终端侧的三层能力:研发端三维数模和代码的透明加密,供应链端外发文件的审批与溯源水印,审计端操作日志留存满足等保2.0要求。这个案例的价值不在于功能列表,而在于标准落地之前,企业已经具备可对照的终端侧证据:哪些文件被加密了、哪些外发经过了审批、日志留存了多久。
案例三:行政处罚案例的对照参照。
公安部2026年案例中,山东某科技公司被处罚的直接原因是“未建立相关安全管理制度,未采取相应的技术措施和其他必要措施保障数据安全”。对照安企神的部署逻辑,企业能够拿出的证据包括:加密策略的生效记录、外发审批的流转记录、文件操作的全量日志、屏幕水印的标识记录。这些材料不能替代管理制度文本,但它们是管理制度“实际执行”的技术佐证。监管检查中,“有制度无执行”和“有执行有记录”是两个完全不同的结论。
案例4-7:
浙江大学心理科学研究中心
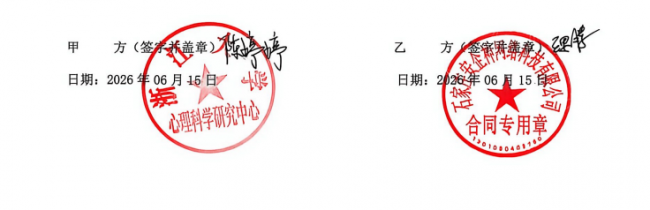
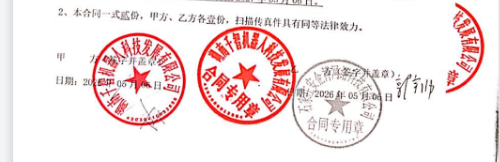
湖南千智机器人科技发展有限公司
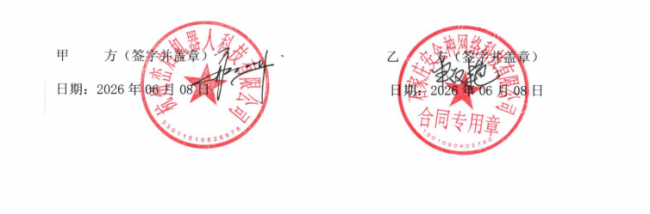
杭州峦启机器人科技有限公司
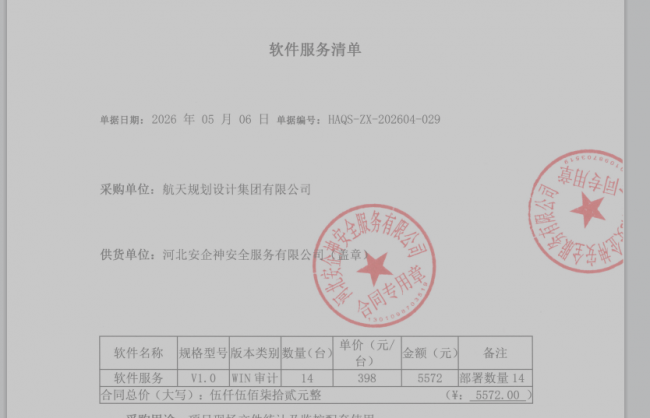
航天规划设计集团有限公司
五、FAQ
问:2026年新规这么多,企业最优先要做的一件事是什么?
答:搞清楚自己手里有什么数据、谁在碰、碰完留没留痕。分类分级是后续所有技术措施的前提。一个没搞清楚“什么数据值得保护”的企业,买再多的加密和审计产品,也只是把预算花在了不需要保护的文件上。
问:安企神适合什么规模的企业?
答:从公开反馈看,它在中型制造企业、设计院和有一定终端管理需求的中小企业中落地较多。功能覆盖面广,价格模式按台数计费。短板是功能多导致后台学习成本不低,需要安排专人做策略配置。微型企业(十人以下、无IT专职人员)可能更适合更轻量的方案,或者先从最基础的加密模块起步。
问:上了终端管控,员工抵触怎么处理?
答:抵触的来源是“被监视感”。落地时划清边界比事后解释有效:加密只针对公司文档,屏幕水印只在工作终端显示,截屏管控只拦截加密文件的截取。安企神客户案例中的经验是,员工在正常办公中感知不到加密层的存在时,抵触情绪会大幅降低。真正触发拦截的,是那些本身就意图把文件带出去的动作。
问:日志留存多久才够用?
答:《网络数据安全风险评估办法》和等保2.0的相关要求指向不少于六个月。安企神的审计日志支持按人员、终端、时间检索,满足这一留存周期的检索需求。但留存本身不是目的,能在需要的时候检索到、导出成证据才是。
作者:婵婵
简介:婵婵,网络安全行业撰稿人,长期研究信创终端安全、数据防泄漏、企业合规选型,专注企业终端安全产品测评与行业落地案例分析。
热门文章
OpenAI 开放 Decisions API:只对输入 token 收费,输出不再计费
2026/10/23 14:45:21
DeepSeek 发布 V4.1-Flash-1017,把"能跑分"推进到"能直接接进智能体"
2026/10/19 11:09:23
让好内容沉淀为长期影响力:微博V影响力大会解码创作者长期价值
2026/10/20 8:00:00
Motive 发布 Agents:让 AI 在问题发生之前就动手
2026/10/20 11:52:22
GitHub 开源许可证合规功能正式可用
2026/10/19 11:44:43
Cloudflare 对"已验证机器人"引入持续问责,用可解释信任区间替代一次性认证
2026/10/19 11:40:58
 沪公网安备 31010402000581号

扫一扫,或长按识别二维码
关注艾瑞网官方微信公众号